Faille SharePoint : comment protéger votre système installé sur site ?
6 min de lecture
Une faille SharePoint a récemment été exploitée par le groupe de rançongiciel (ransomware) Warlock pour accéder aux systèmes de plusieurs grandes entreprises et institutions, notamment des services d’eau et des opérateurs télécoms. Ces attaques ciblent les systèmes SharePoint installés sur site, pas Microsoft 365. Si vous utilisez SharePoint sur site, cette information vous concerne.
Comment savoir si vous êtes en danger et que peut-on faire pour se protéger contre ces attaques ? Je vous donne des conseils concrets pour renforcer la sécurité de votre système SharePoint installé sur site.
Comment les pirates ont exploité les failles SharePoint ?
Warlock a exploité des vulnérabilités dans SharePoint pour accéder à des systèmes d’entreprises et d’organisations importantes. Ces systèmes SharePoint sont installés sur site et ne concernent pas Microsoft 365. Si vous utilisez SharePoint en ligne, vous n’êtes pas concerné par ces attaques.
L’exploitation de ces vulnérabilités a permis aux pirates de désactiver la protection antivirus sur de nombreux ordinateurs en seulement quelques heures. Par exemple, Warlock a installé des outils malveillants pour désactiver la protection antivirus sur au moins 40 ordinateurs en deux heures. Ces outils permettent ensuite de déployer des rançongiciels et d’accéder au système d’Active Directory pour le vol de données et l’exécution de commandes à distance.
Les pirates ont utilisé une chaîne d’exploits appelée ToolShell pour pénétrer dans les systèmes SharePoint. Ces exploits ont également été utilisés par d’autres groupes malveillants, tels que Linen Typhoon et Violet Typhoon. Ces exploits permettent d’installer des web shells, des outils malveillants qui permettent aux pirates d’accéder à distance aux systèmes.
En plus des exploits ToolShell, des techniques BYOVD (Bring Your Own Vulnerable Driver) ont été utilisées pour déployer des outils malveillants. Ces techniques permettent d’installer des pilotes signés et vulnérables pour désactiver les systèmes de protection antivirus, ce qui rend les systèmes encore plus vulnérables aux attaques. Le mieux est de vérifier régulièrement la sécurité de vos systèmes SharePoint et d’appliquer les correctifs fournis par Microsoft pour réduire ces menaces.
Étapes de l’attaque
Après avoir obtenu un accès initial à un système SharePoint installé localement (sur site), le pirate informatique déploie une web shell. Une web shell est un script web qui permet au pirate d’exécuter des commandes sur le système compromis. Elle fonctionne sur différentes versions de SharePoint, facilitant ainsi la propagation de l’attaque.
Après avoir effectué une reconnaissance du réseau, le pirate supprime les artefacts de l’attaque pour effacer les traces de son passage. Cette étape rend l’attaque plus difficile à détecter pour les administrateurs.
Une fois que le système de protection antivirus est désactivé sur les machines compromises, le pirate déclenche le rançongiciel Warlock. Le rançongiciel chiffre les données importantes et demande un paiement en échange de la clé de déchiffrement.
Protection contre les attaques
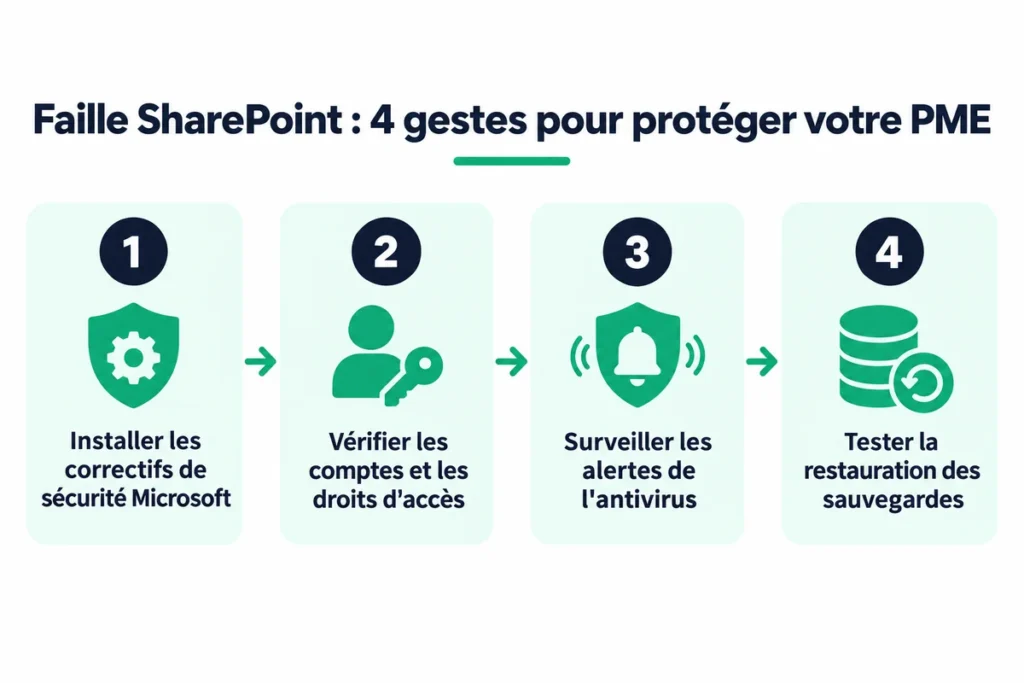
Pour protéger votre système SharePoint sur site contre les attaques, assurez-vous d’avoir installé tous les correctifs de sécurité. Les attaques visent les systèmes SharePoint installés sur site et non Microsoft 365. Les correctifs vous aident à réduire les risques d’exploitation de failles comme ToolShell. Par exemple, un cabinet comptable de Morlaix doit vérifier la sécurité de ses systèmes pour protéger les données de ses clients.
Surveillez les activités suspectes sur vos réseaux pour détecter rapidement une intrusion. Des outils d’analyse de sécurité vous aident à identifier des comportements inhabituels. Cela permet d’intervenir rapidement avant que des malwares ne s’installent et ne corrompent vos données. Les alertes automatiques vous préviennent des tentatives d’accès non autorisées à vos systèmes SharePoint.
Une fois que vous avez vérifié la sécurité et appliqué les correctifs, maintenez ce niveau de protection. Cela inclut la mise à jour régulière des systèmes et la formation des employés à la sécurité. Un système SharePoint bien sécurisé réduit les risques d’attaques et protège vos informations précieuses.
Quel est le risque pour mon entreprise ?
Le groupe Warlock, qui est lié à la Chine, a récemment ciblé des services d’eau, des opérateurs télécoms et des universités en exploitant des vulnérabilités dans SharePoint. Ces attaques visent à accéder aux systèmes de ces entités pour y déployer des rançongiciels. Les petites et moyennes entreprises utilisant SharePoint sur site ne sont pas à l’abri de ces menaces, surtout si leur système n’est pas à jour. Par exemple, une exploitation légumière pourrait être une cible potentielle si son système SharePoint sur site n’est pas correctement sécurisé.
Les attaquants cherchent des systèmes non mis à jour et des vulnérabilités pour y entrer. Cela signifie que si votre entreprise utilise SharePoint sans avoir appliqué les correctifs de sécurité nécessaires, elle pourrait être vulnérable à ces attaques. Le risque est non seulement de perdre des données importantes, mais aussi de subir des pertes financières importantes pour payer une rançon ou pour récupérer les données.
Pour se protéger efficacement contre ces menaces, mieux vaut mettre à jour régulièrement vos systèmes et suivre les recommandations de sécurité de Microsoft. La protection contre les ransomwares est essentielle pour prévenir ces attaques et pour réduire les risques d’impact sur votre entreprise. En appliquant ces mesures, vous pouvez limiter les opportunités pour les attaquants de profiter des failles de SharePoint dans vos systèmes.
Ce qu’il faut retenir
Vous êtes sur Microsoft 365 ? Rien à faire. Vous avez un serveur SharePoint ? Vérifiez dès cette semaine qu’il a reçu les correctifs.
Vous voulez faire le point sur votre situation ?
Découvrez mon accompagnement en cybersécurité ou contactez-moi : j’interviens dans tout le Nord-Finistère.
Questions fréquentes
Comment savoir si j’utilise SharePoint sur site ?
Regardez l’adresse que vous ouvrez pour accéder à vos documents. Si elle se termine par « .sharepoint.com », c’est SharePoint de Microsoft 365 : vous n’êtes pas concerné. Si c’est un serveur installé dans vos locaux ou une adresse interne, demandez à votre prestataire de vérifier les correctifs.
Quels sont les signes que mon système a été compromis ?
Les signes d’une compromission de votre système peuvent inclure la désactivation soudaine des logiciels de protection, la présence d’outils inconnus sur vos serveurs ou l’absence de certains fichiers critiques. Des ralentissements inexplicables ou des alertes de sécurité peuvent également indiquer un problème.
Que faire si je suis victime d’une attaque ?
Débranchez du réseau les postes et serveurs touchés, sans les éteindre, et ne payez pas la rançon. Appelez votre prestataire informatique, signalez l’attaque sur cybermalveillance.gouv.fr et portez plainte. Si des données personnelles sont touchées, prévenez la CNIL dans les 72 heures.
Source : Warlock ransomware breach SharePoint in water, telecom operator attacks (BleepingComputer).